
Server PDNS Diretas, Guru Besar IT Ingatkan Pentingnya Security Awareness Culture
Kamis, 27 Jun 2024 11:53
Server PDNS Kominfo mengalami serangan siber Ransomware sejak Kamis (20/06/2024), sehingga down dan mengganggu layanan publik di berbagai instansi yang terjadi hingga kini. Foto/Ilustrasi
JAKARTA - Server Pusat Data Nasional Sementara ( PDNS) Kementerian Komunikasi dan Informatika (Kominfo) mengalami serangan siber Ransomware sejak Kamis (20/06/2024), sehingga down dan mengganggu layanan publik di berbagai instansi yang terjadi hingga kini.
Menanggapi hal ini, Guru Besar bidang Information Teknologi (IT) Prof Marsudi Wahyudi Kisworo mengatakan di dunia keamanan komputer tidak ada sistem yang dijamin keamanannya. Namun ia mengingatkan pentingnya security awareness culture.
"Dalam dunia keamanan komputer, di dunia ini tidak ada sistem yang dijamin pasti aman, yang ada adalah sistem yang sudah diretas dan sistem yang belum diretas. Di negara-negara maju pun konon setiap 3-5 detik terjadi percobaan peretasan," ujar Prof Marsudi dalam keterangannya.
Hal itu, lanjutnya, sama saja dengan sebuah rumah. Secanggih apapun pengamanan rumah, tidak ada yang mau menjamin bahwa rumah seseorang tidak akan kemalingan, kerampokan, atau kejatuhan meteor.
"Makanya dalam keamanan, yang paling penting adalah security awareness culture alias budaya berhati-hati," ungkapnya.
Selain itu, Guru Besar pertama di bidang IT di Indonesia ini menegaskan bahwa di jagat pengamanan komputer, harus selalu mematuhi tata kelola keamanan (security governance) yang baik.
"Misalnya menerapkan berbagai standar keamanan komputer yang ada, dapat mengurangi kemungkinan terjadinya pelanggaran keamanan, paling tidak mengurangi dampak jika terjadi pelanggaran keamanan. Sama kan dengan pengamanan fisik seperti mengamankan rumah atau mobil," paparnya.
"Security governance meliputi analisa risiko apa saja yang bisa terjadi, meliputi skenario pelanggaran keamanan, aktor, probabilitas, dan dampaknya," sambungnya.
Kemudian ia melanjutkan, dilakukan penanganan risiko mulai dari peralatan misalnya untuk deter, defend, dan detect, sampai ke prosedur yang harus dijalankan ketika terjadi pelanggaran keamanan misalnya peosedur tanggap darurat sampai ke pemulihan.
Rektor Universitas Pancasila ini juga memaparkan, lembaga-lembaga yang bonafide pasti punya security plan yang komprehensif, bahkan mungkin mengikuti standar-standar yang lazim.
"Kalau melihat kejadian dengan PDN, dan beberapa kasus sebelumnya yang pernah saya tangani, tidak adanya security plan yang baik itulah penyebab ketika terjadi pelanggaran maka tidak dapat ditangani dengan baik," ungkapnya.
Prof Marsudi yang juga Dewan Pengarah BRIN ini mencontohkan, yang paling sering terjadi adalah tidak adanya skenario ketika terjadi peretasan dan tidak punya disaster recovery plan bahkan tidak punya business continuity plan.
"Jangankan itu, banyak lembaga baik pemerintah maupun swasta di Indonesia, cyber risk assessment saja nggak punya, baru kelabakan ketika sudah dijebol," pungkasnya.
Menanggapi hal ini, Guru Besar bidang Information Teknologi (IT) Prof Marsudi Wahyudi Kisworo mengatakan di dunia keamanan komputer tidak ada sistem yang dijamin keamanannya. Namun ia mengingatkan pentingnya security awareness culture.
"Dalam dunia keamanan komputer, di dunia ini tidak ada sistem yang dijamin pasti aman, yang ada adalah sistem yang sudah diretas dan sistem yang belum diretas. Di negara-negara maju pun konon setiap 3-5 detik terjadi percobaan peretasan," ujar Prof Marsudi dalam keterangannya.
Hal itu, lanjutnya, sama saja dengan sebuah rumah. Secanggih apapun pengamanan rumah, tidak ada yang mau menjamin bahwa rumah seseorang tidak akan kemalingan, kerampokan, atau kejatuhan meteor.
"Makanya dalam keamanan, yang paling penting adalah security awareness culture alias budaya berhati-hati," ungkapnya.
Selain itu, Guru Besar pertama di bidang IT di Indonesia ini menegaskan bahwa di jagat pengamanan komputer, harus selalu mematuhi tata kelola keamanan (security governance) yang baik.
"Misalnya menerapkan berbagai standar keamanan komputer yang ada, dapat mengurangi kemungkinan terjadinya pelanggaran keamanan, paling tidak mengurangi dampak jika terjadi pelanggaran keamanan. Sama kan dengan pengamanan fisik seperti mengamankan rumah atau mobil," paparnya.
"Security governance meliputi analisa risiko apa saja yang bisa terjadi, meliputi skenario pelanggaran keamanan, aktor, probabilitas, dan dampaknya," sambungnya.
Kemudian ia melanjutkan, dilakukan penanganan risiko mulai dari peralatan misalnya untuk deter, defend, dan detect, sampai ke prosedur yang harus dijalankan ketika terjadi pelanggaran keamanan misalnya peosedur tanggap darurat sampai ke pemulihan.
Rektor Universitas Pancasila ini juga memaparkan, lembaga-lembaga yang bonafide pasti punya security plan yang komprehensif, bahkan mungkin mengikuti standar-standar yang lazim.
"Kalau melihat kejadian dengan PDN, dan beberapa kasus sebelumnya yang pernah saya tangani, tidak adanya security plan yang baik itulah penyebab ketika terjadi pelanggaran maka tidak dapat ditangani dengan baik," ungkapnya.
Prof Marsudi yang juga Dewan Pengarah BRIN ini mencontohkan, yang paling sering terjadi adalah tidak adanya skenario ketika terjadi peretasan dan tidak punya disaster recovery plan bahkan tidak punya business continuity plan.
"Jangankan itu, banyak lembaga baik pemerintah maupun swasta di Indonesia, cyber risk assessment saja nggak punya, baru kelabakan ketika sudah dijebol," pungkasnya.
(TRI)
Berita Terkait
News
Telkom Raup Pendapatan Rp113,5 Triliun, Empat Segmen Bisnis Tumbuh Positif
PT Telkom Indonesia (Persero) Tbk (Telkom) membukukan pendapatan konsolidasi Rp113,5 triliun hingga kuartal III 2026.
Senin, 02 Nov 2026 15:49
Ekbis
TelkomGroup Perkuat Kedaulatan Digital Lewat AI hingga Platform UMKM
TelkomGroup memperkuat upaya membangun kemandirian teknologi digital Indonesia melalui pengembangan empat kapabilitas strategis.
Selasa, 27 Okt 2026 15:32
Ekbis
Telkom Siapkan Percepatan Buyback Saham, Sisa Anggaran Lebih dari Rp3 Triliun
PT Telkom Indonesia (Persero) Tbk menyiapkan percepatan pelaksanaan pembelian kembali saham (buyback) senilai maksimal Rp4 triliun
Selasa, 20 Okt 2026 11:12
Ekbis
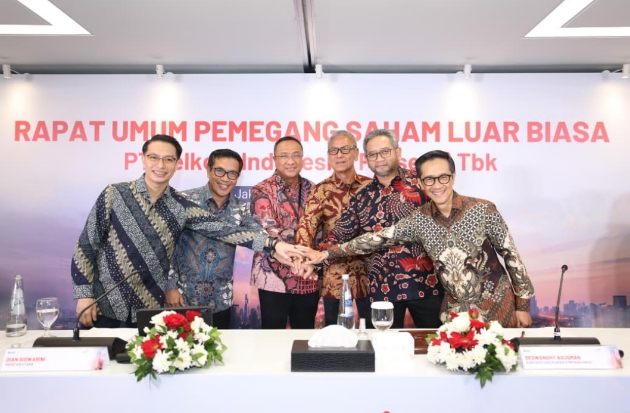
Telkom Kebut Streamlining 50 Entitas, Fokuskan Bisnis pada Empat Segmen Utama
PT Telkom Indonesia (Persero) Tbk (Telkom) mempercepat penataan portofolio bisnis dengan menyederhanakan 50 entitas di lingkungan TelkomGroup.
Selasa, 13 Okt 2026 11:23
News
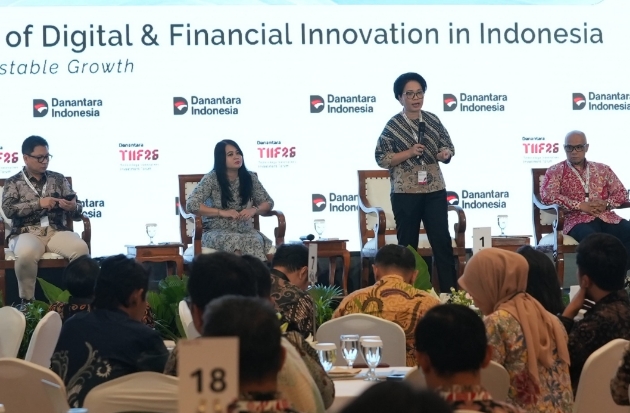
Telkom Dorong Percepatan Adopsi AI di Indonesia lewat Kolaborasi Digital
PT Telkom melalui Telkom Solution terus mendorong percepatan adopsi AI di Indonesia. Hal itu mengemuka dalam rangkaian Road to Danantara Technology Innovation Investment Forum (DTIIF) 2026.
Sabtu, 10 Okt 2026 08:14
Berita Terbaru
Artikel Terpopuler
Topik Terpopuler
1
AI dan Hoaks Keagamaan: Ketika Teknologi Diuji oleh Kearifan Lokal
2
Semen Tonasa Gandeng BULOG, Sediakan 580 Paket Sembako Murah
3
Soliditas Tanpa Celah, Golkar Sulsel Jaga Barisan Lawan Wacana Munaslub
4
Tamsil Linrung Apresiasi Ketegasan Kapolri Suyudi Kasus Penyadapan, Penegakan Hukum Tak Boleh Pandang Bulu
5
Ribuan Massa Padati Puncak Harlah NasDem ke-15 di Sidrap, 212 Kader Penggerak Dilantik
Artikel Terpopuler
Topik Terpopuler
1
AI dan Hoaks Keagamaan: Ketika Teknologi Diuji oleh Kearifan Lokal
2
Semen Tonasa Gandeng BULOG, Sediakan 580 Paket Sembako Murah
3
Soliditas Tanpa Celah, Golkar Sulsel Jaga Barisan Lawan Wacana Munaslub
4
Tamsil Linrung Apresiasi Ketegasan Kapolri Suyudi Kasus Penyadapan, Penegakan Hukum Tak Boleh Pandang Bulu
5
Ribuan Massa Padati Puncak Harlah NasDem ke-15 di Sidrap, 212 Kader Penggerak Dilantik